Azure Virtual Network expliqué simplement
Publié le 24 septembre 2026
Azure Virtual Network expliqué simplement
Lorsque l'on commence à découvrir Microsoft Azure, l'un des services les plus importants à comprendre est Azure Virtual Network (VNet). Bien que le concept puisse sembler complexe au premier abord, il peut être comparé à un réseau d'entreprise traditionnel que l'on retrouverait dans un datacenter.
En réalité, Azure Virtual Network est tout simplement votre réseau privé dans le cloud.
Qu'est-ce qu'un Azure Virtual Network ?
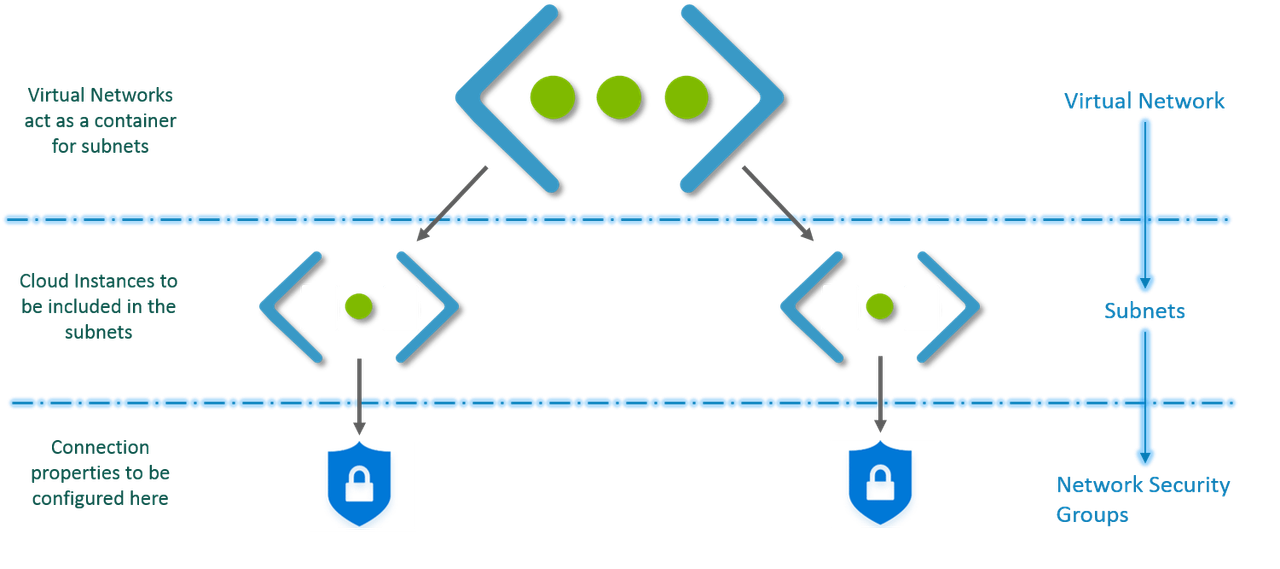
Un Azure Virtual Network (VNet) permet de connecter et d'isoler les ressources Azure dans un environnement réseau privé.
Les machines virtuelles, les bases de données, les applications et de nombreux autres services Azure peuvent être déployés à l'intérieur d'un VNet afin de communiquer de manière sécurisée.
On peut considérer un VNet comme l'équivalent cloud d'un réseau local (LAN) dans une entreprise.
Pourquoi a-t-on besoin d'un VNet ?
Sans réseau, les ressources ne pourraient pas communiquer entre elles.
Le VNet permet notamment de :
- Connecter plusieurs machines virtuelles.
- Contrôler les flux réseau.
- Segmenter les environnements.
- Limiter les accès non autorisés.
- Établir des connexions avec un réseau local d'entreprise.
Il constitue donc la base de nombreuses architectures Azure.
Comprendre les sous-réseaux (Subnets)
À l'intérieur d'un VNet, il est possible de créer plusieurs sous-réseaux.
Le principe est identique à celui d'un réseau d'entreprise où différents services sont séparés pour des raisons de sécurité ou d'organisation.
Exemple
Un VNet peut être découpé de la façon suivante :
- Subnet Frontend : serveurs web.
- Subnet Backend : serveurs applicatifs.
- Subnet Database : bases de données.
Cette séparation facilite le contrôle des communications et améliore la sécurité.
Les groupes de sécurité réseau (NSG)
Les Network Security Groups (NSG) permettent de filtrer le trafic réseau.
Ils fonctionnent comme des règles de pare-feu qui déterminent :
- Qui peut communiquer.
- Vers quelle destination.
- Sur quel port.
- Dans quel sens (entrant ou sortant).
Par exemple, il est possible d'autoriser les utilisateurs à accéder à un serveur web sur le port 443 tout en bloquant toute autre communication.
Communiquer avec Internet
Par défaut, certaines ressources Azure peuvent communiquer avec Internet.
Cependant, les administrateurs peuvent contrôler précisément ces accès grâce à :
- Des adresses IP publiques.
- Des Network Security Groups.
- Azure Firewall.
- Des tables de routage.
Cette flexibilité permet d'adapter le niveau d'exposition aux besoins de l'entreprise.
Connecter Azure à son entreprise
L'un des points forts d'Azure Virtual Network est sa capacité à être relié à un réseau local.
Deux solutions principales existent :
VPN Gateway
Le trafic circule via Internet mais dans un tunnel chiffré.
Cette solution est économique et simple à mettre en œuvre.
ExpressRoute
ExpressRoute fournit une connexion privée dédiée entre l'entreprise et Microsoft Azure.
Cette option offre généralement des performances et une fiabilité supérieures.
La communication entre VNets
Dans les grandes organisations, plusieurs VNets peuvent être déployés.
Grâce au VNet Peering, ces réseaux peuvent communiquer directement entre eux sans passer par Internet.
Cette fonctionnalité est particulièrement utile pour :
- Les environnements de production.
- Les environnements de test.
- Les architectures multi-régions.
- Les grandes entreprises disposant de plusieurs équipes.
Un exemple concret
Imaginons une entreprise qui héberge une application web dans Azure.
L'architecture pourrait ressembler à ceci :
- Un VNet principal.
- Un subnet pour les serveurs web.
- Un subnet pour les serveurs applicatifs.
- Un subnet pour les bases de données.
- Des règles NSG limitant les accès.
- Une connexion VPN vers le siège de l'entreprise.
Cette architecture permet de séparer les rôles tout en sécurisant les communications.
À retenir
Azure Virtual Network est la fondation réseau de la plupart des déploiements Azure.
Quelques notions essentielles à retenir :
- Un VNet est un réseau privé dans Azure.
- Les Subnets permettent de segmenter le réseau.
- Les NSG contrôlent les flux réseau.
- Les VPN et ExpressRoute permettent la connexion avec les sites physiques.
- Le VNet Peering permet la communication entre plusieurs réseaux Azure.
Conclusion
Azure Virtual Network est l'un des premiers services à maîtriser lorsque l'on découvre Microsoft Azure. Même si son nom peut sembler complexe, son principe est simple : fournir un réseau privé, sécurisé et flexible pour héberger les ressources cloud d'une organisation.
Comprendre les concepts de VNet, Subnet, NSG et Peering constitue une étape essentielle pour réussir ses premiers déploiements dans Azure et préparer les certifications Microsoft.
Vous préparez une certification Azure ? Azure Virtual Network fait partie des notions fondamentales abordées dans l'examen AZ-900. Pour approfondir votre compréhension des services Azure, consultez notre préparation à la certification AZ-900.